Logto 是一个为现代应用和 SaaS 产品设计的 Auth0 替代方案。它提供 Cloud 和 开源 服务,帮助你快速启动身份和管理 (IAM) 系统。享受认证 (Authentication)、授权 (Authorization) 和多租户管理 一体化。
我们建议从 Logto Cloud 上的免费开发租户开始。这可以让你轻松探索所有功能。
在本文中,我们将介绍使用 PHP 和 Logto 快速构建 AWS SES 登录体验(用户认证 (Authentication))的步骤。
先决条件
在 Logto 中创建一个应用程序
Logto 基于 OpenID Connect (OIDC) 认证 (Authentication) 和 OAuth 2.0 授权 (Authorization)。它支持跨多个应用程序的联合身份管理,通常称为单点登录 (SSO)。
要创建你的 传统 Web 应用程序,只需按照以下步骤操作:
- 打开 Logto Console。在“开始使用”部分,点击“查看全部”链接以打开应用程序框架列表。或者,你可以导航到 Logto Console > Applications,然后点击“创建应用程序”按钮。
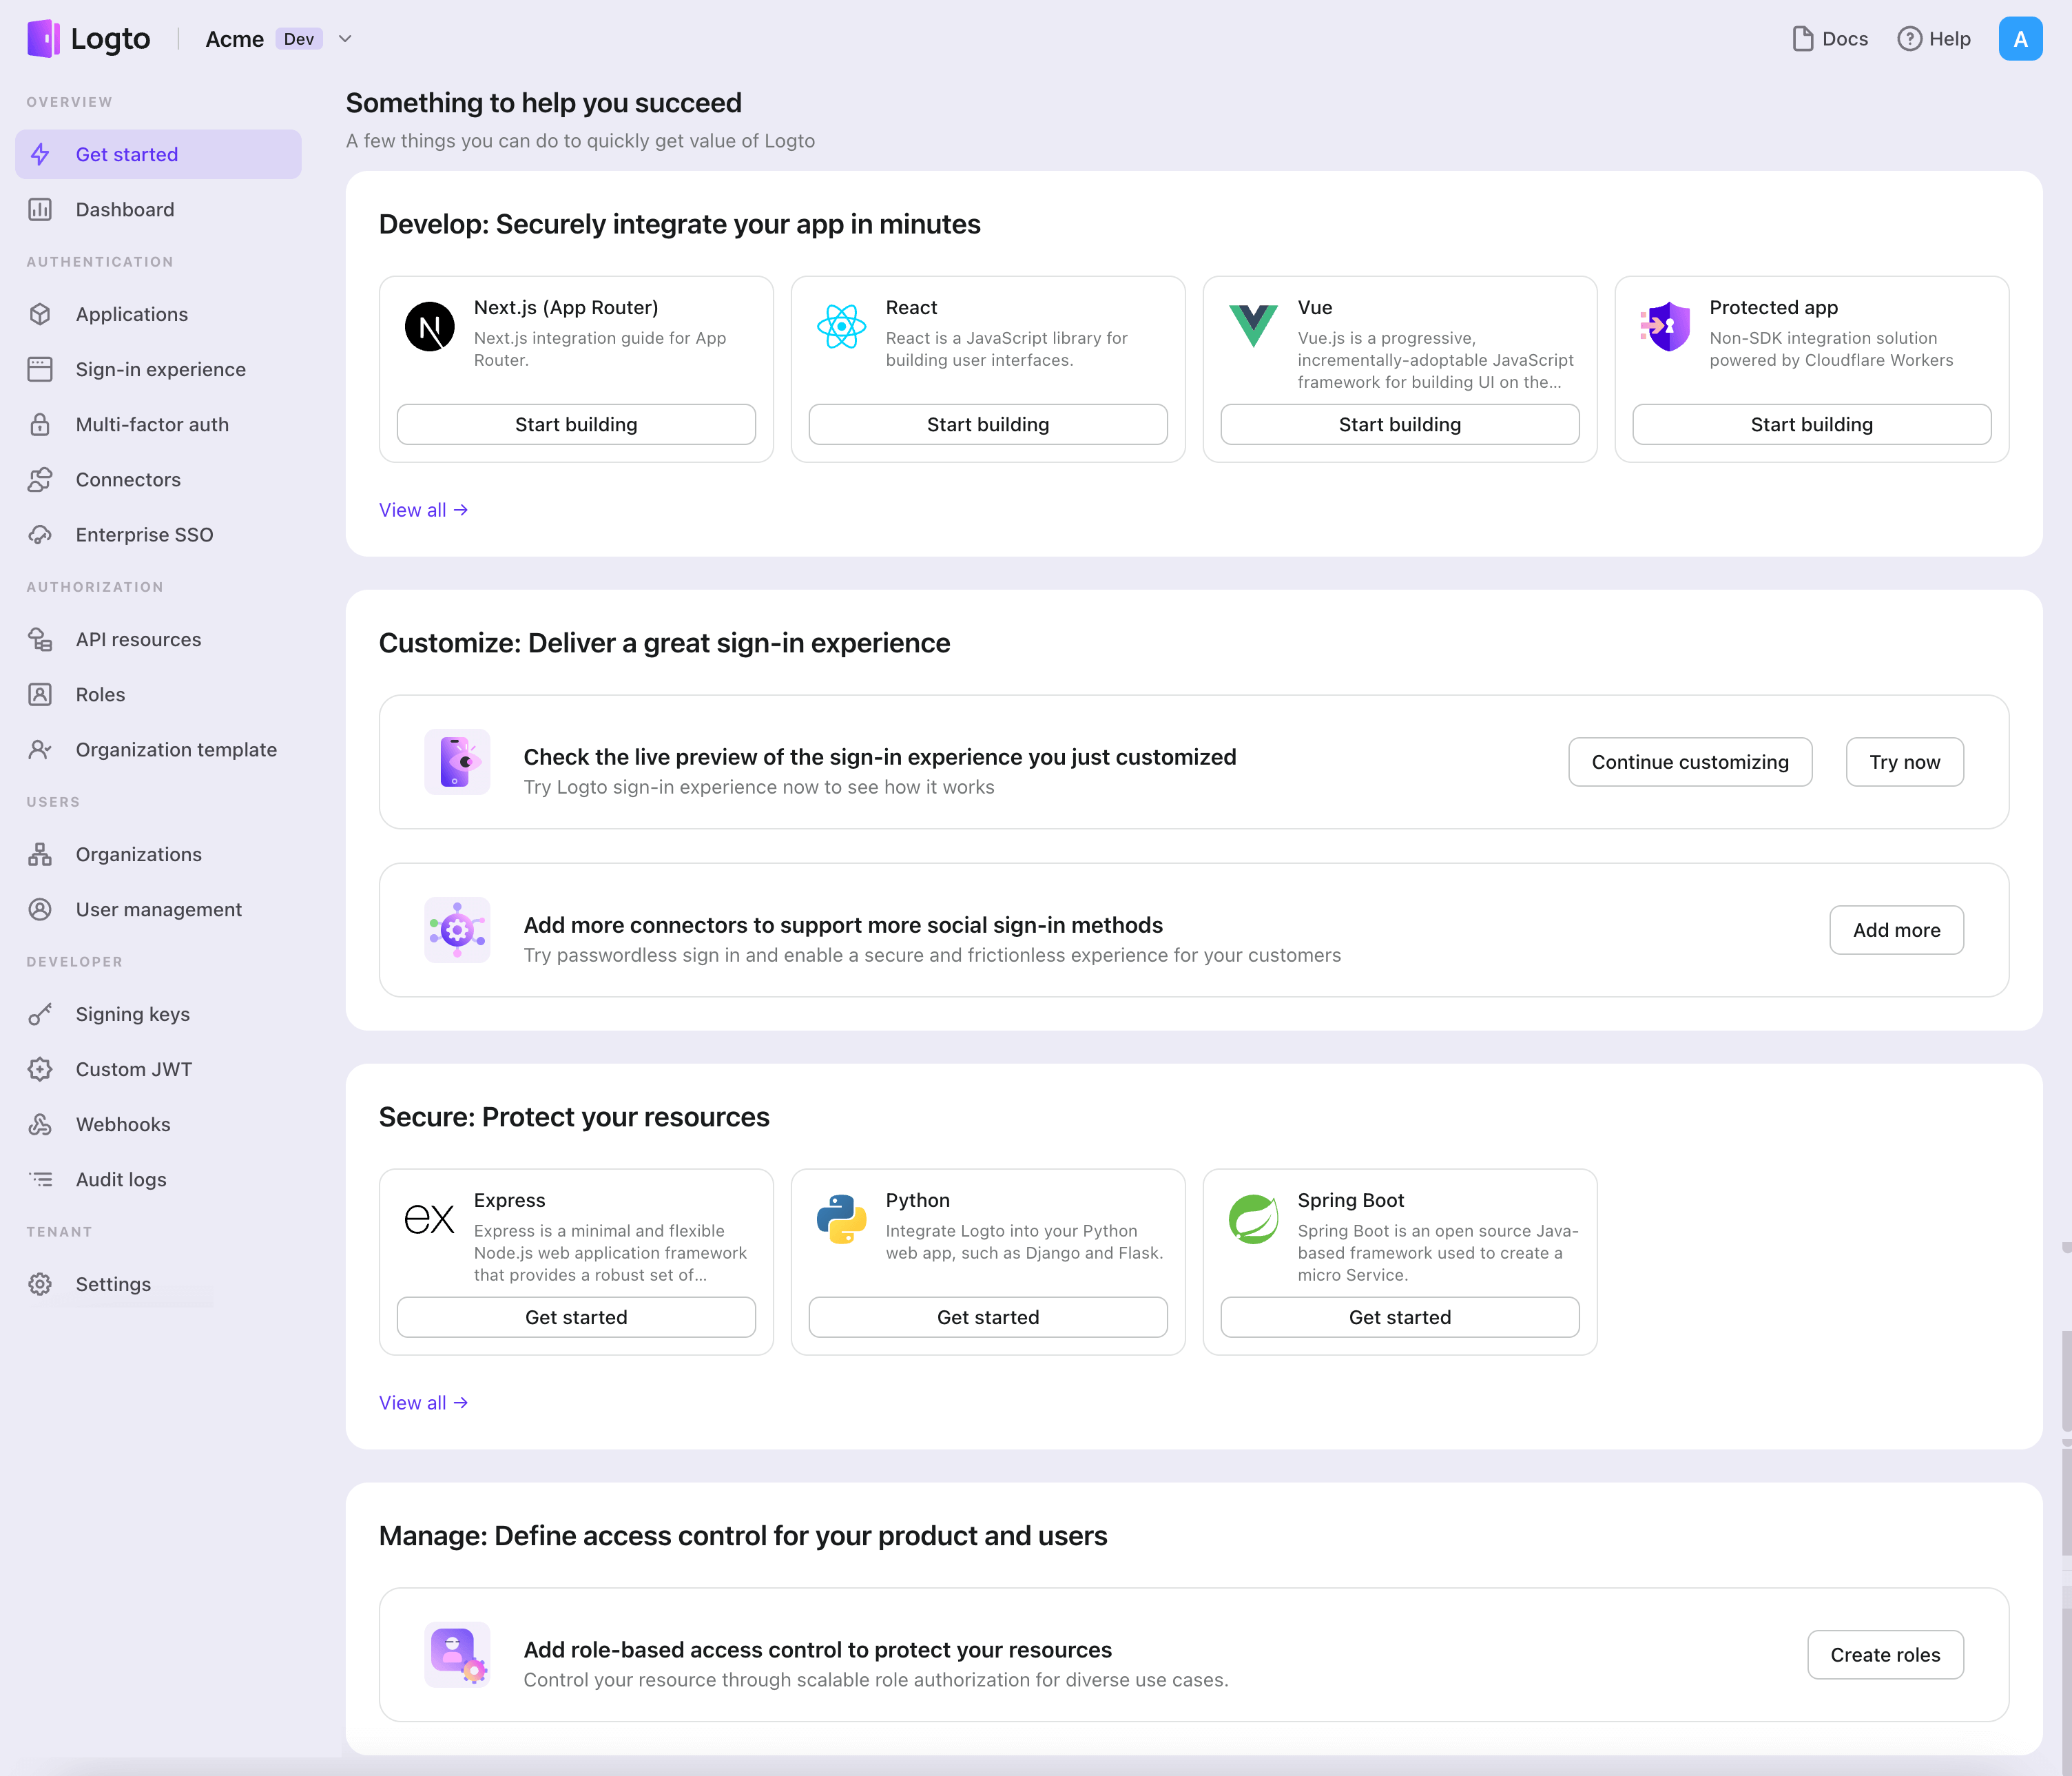
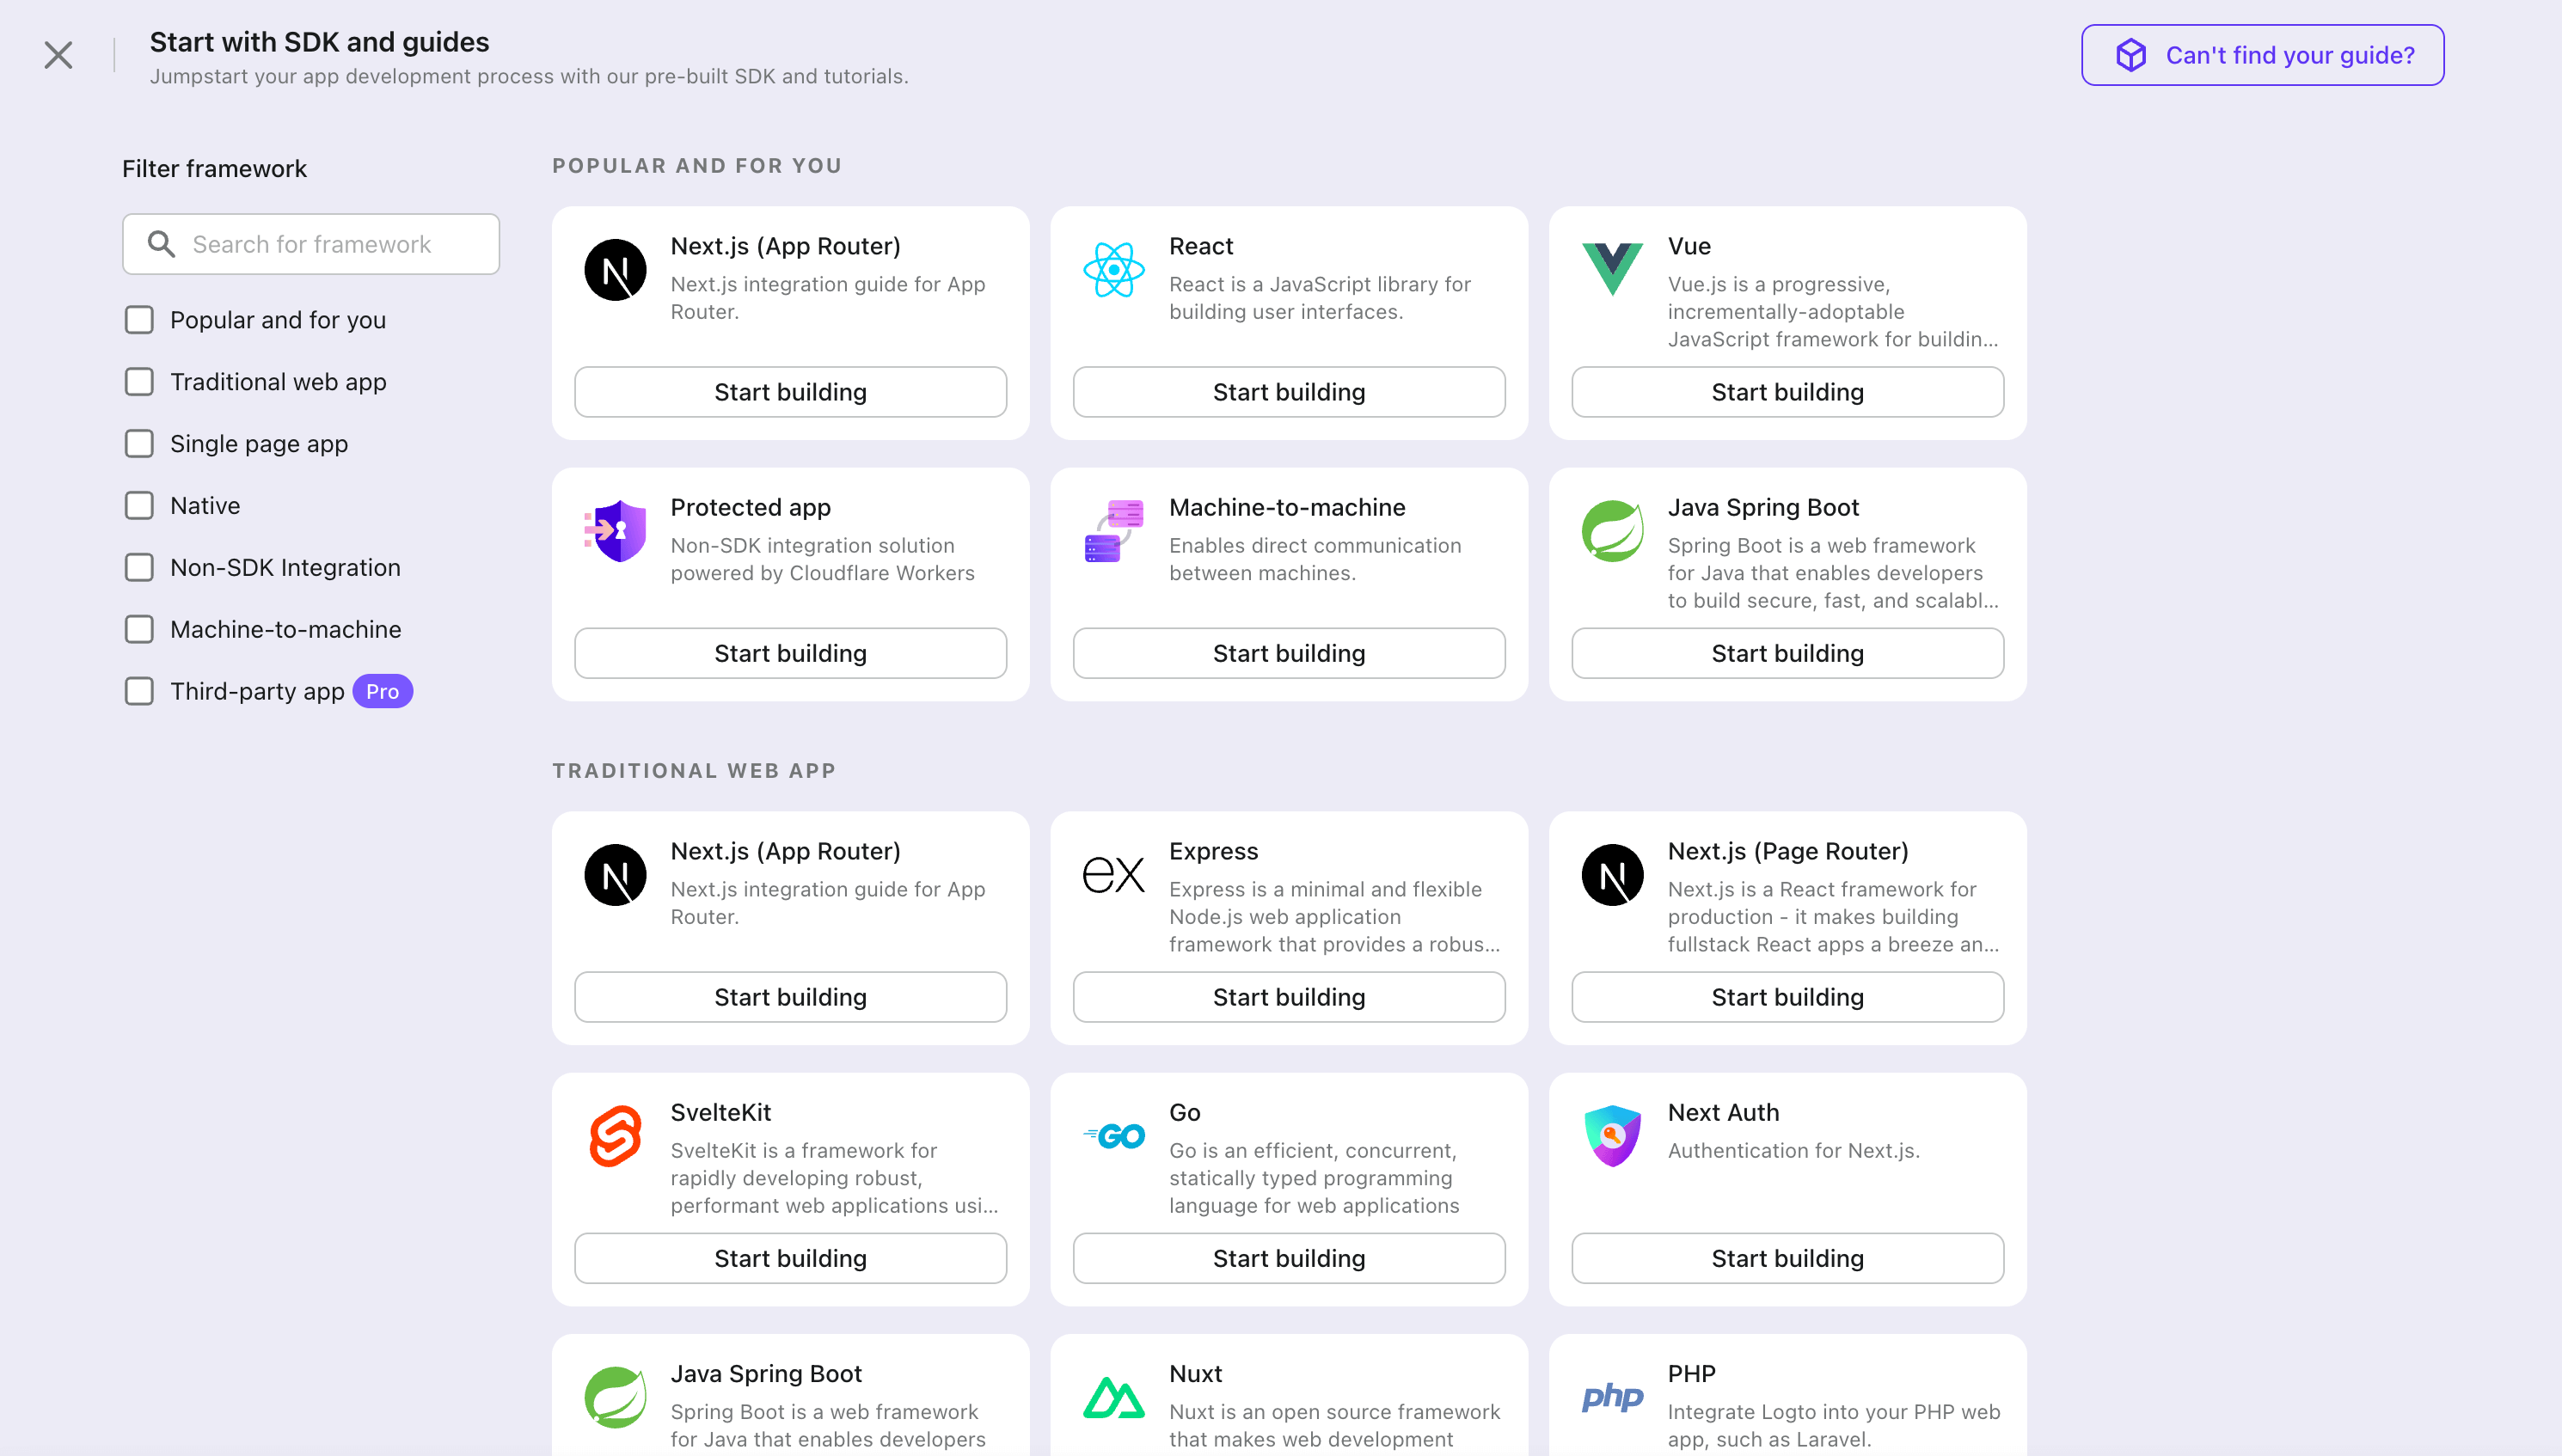
- 在打开的模态窗口中,点击“传统 Web”部分,或使用左侧的快速过滤复选框过滤所有可用的“传统 Web”框架。点击 "Laravel" 框架卡片以开始创建你的应用程序。
- 输入应用程序名称,例如“Bookstore”,然后点击“创建应用程序”。
🎉 太棒了!你刚刚在 Logto 中创建了你的第一个应用程序。你将看到一个祝贺页面,其中包含详细的集成指南。按照指南查看你的应用程序中的体验将会是什么样的。
集成 Logto SDK
本指南将向你展示如何将 Logto 集成到你的 PHP Web 应用中。
- 该 示例 使用了 Laravel,但对于其他框架,概念是相同的。
安装
composer require logto/sdk
初始化 LogtoClient
首先,创建一个 Logto 配置:
use Logto\Sdk\LogtoClient;
use Logto\Sdk\LogtoConfig;

$client = new LogtoClient(
  new LogtoConfig(
    endpoint: "https://you-logto-endpoint.app",
    appId: "replace-with-your-app-id",
    appSecret: "replace-with-your-app-secret",
  ),
);
你可以在管理控制台的应用详情页面找到并复制“应用密钥”:
默认情况下,SDK 使用内置的 PHP 会话来存储 Logto 数据。如果你想使用其他存储,可以将自定义存储对象作为第二个参数传递:
$client = new LogtoClient(
  new LogtoConfig(
    // ...
  ),
  new YourCustomStorage(),
);
查看 Storage 了解更多详情。
配置重定向 URI
在我们深入细节之前,这里是终端用户体验的快速概述。登录过程可以简化如下:
- 你的应用调用登录方法。
- 用户被重定向到 Logto 登录页面。对于原生应用,将打开系统浏览器。
- 用户登录并被重定向回你的应用(配置为重定向 URI)。
关于基于重定向的登录
- 此认证 (Authentication) 过程遵循 OpenID Connect (OIDC) 协议,Logto 强制执行严格的安全措施以保护用户登录。
- 如果你有多个应用程序,可以使用相同的身份提供商 (IdP)(日志 (Logto))。一旦用户登录到一个应用程序,当用户访问另一个应用程序时,Logto 将自动完成登录过程。
要了解有关基于重定向的登录的原理和好处的更多信息,请参阅 Logto 登录体验解释。
在以下代码片段中,我们假设你的应用程序运行在 http://localhost:3000/。
配置重定向 URI
切换到 Logto Console 的应用详情页面。添加一个重定向 URI http://localhost:3000/callback。

就像登录一样,用户应该被重定向到 Logto 以注销共享会话。完成后,最好将用户重定向回你的网站。例如,添加 http://localhost:3000/ 作为注销后重定向 URI 部分。
然后点击“保存”以保存更改。
处理回调
用户登录后,Logto 会将用户重定向到你在 Logto 控制台中设置的回调 URL。在此示例中,我们使用 /callback 作为回调 URL:
Route::get('/callback', function () {
  try {
    $client->handleSignInCallback(); // 处理很多事情
  } catch (\Throwable $exception) {
    return $exception; // 将此更改为你的错误处理逻辑
  }
  return redirect('/'); // 成功登录后将用户重定向到主页
});
实现登录路由
在你的 Web 应用中,添加一个路由以正确处理用户的登录请求。例如:
Route::get('/sign-in', function () {
return redirect($client->signIn('http://localhost:3000/callback'));
});
将 http://localhost:3000/callback 替换为你在 Logto Console 中为此应用设置的回调 URL。
如果你想在第一个屏幕显示注册页面,可以将 interactionMode 设置为 signUp:
Route::get('/sign-in', function () {
return redirect($client->signIn('http://localhost:3000/callback', InteractionMode::signUp));
});
现在,每当你的用户访问 http://localhost:3000/sign-in 时,它将启动一个新的登录尝试并将用户重定向到 Logto 登录页面。
注意 创建一个登录路由并不是启动登录尝试的唯一方法。你始终可以使用
signIn方法获取登录 URL 并将用户重定向到该 URL。
实现登出路由
用户发起注销请求后,Logto 将清除会话中的所有用户认证 (Authentication) 信息。
要清理 PHP 会话和 Logto 会话,可以实现一个注销路由,如下所示:
Route::get('/sign-out', function () {
return redirect(
  // Redirect the user to the home page after a successful sign-out
  $client->signOut('http://localhost:3000/')
);
});
postLogoutRedirectUri 是可选的,如果未提供,用户将在成功退出后被重定向到 Logto 默认页面(不会重定向回你的应用程序)。
注意 名称
postLogoutRedirectUri来自 OpenID Connect RP-Initiated Logout 规范。虽然 Logto 使用“sign-out”而不是“logout”,但概念是相同的。
处理认证 (Authentication) 状态
在 Logto SDK 中,我们可以使用 $client->isAuthenticated() 来检查认证 (Authentication) 状态,如果用户已登录,值将为 true,否则,值将为 false。
我们还需要实现一个主页用于演示:
- 如果用户未登录,显示一个登录按钮;
- 如果用户已登录,显示一个登出按钮。
Route::get('/', function () {
  if ($client->isAuthenticated() === false) {
    return "未认证 <a href='/sign-in'>登录</a>";
  }

  return "<a href='/sign-out'>登出</a>";
});
检查点:测试你的应用程序
现在,你可以测试你的应用程序:
- 运行你的应用程序,你将看到登录按钮。
- 点击登录按钮,SDK 将初始化登录过程并将你重定向到 Logto 登录页面。
- 登录后,你将被重定向回你的应用程序,并看到登出按钮。
- 点击登出按钮以清除令牌存储并登出。
添加 AWS SES 连接器
Email 连接器是一种用于发送一次性密码 (OTP) 的方法,用于认证 (Authentication)。它支持 Email address 验证,以支持无密码认证 (Authentication),包括基于 Email 的注册、登录、双因素认证 (2FA) 和账户恢复。 你可以轻松地将 AWS SES 连接为你的 Email 提供商。使用 Logto Email 连接器,你可以在几分钟内完成设置。
要添加 Email 连接器,只需按照以下步骤操作:
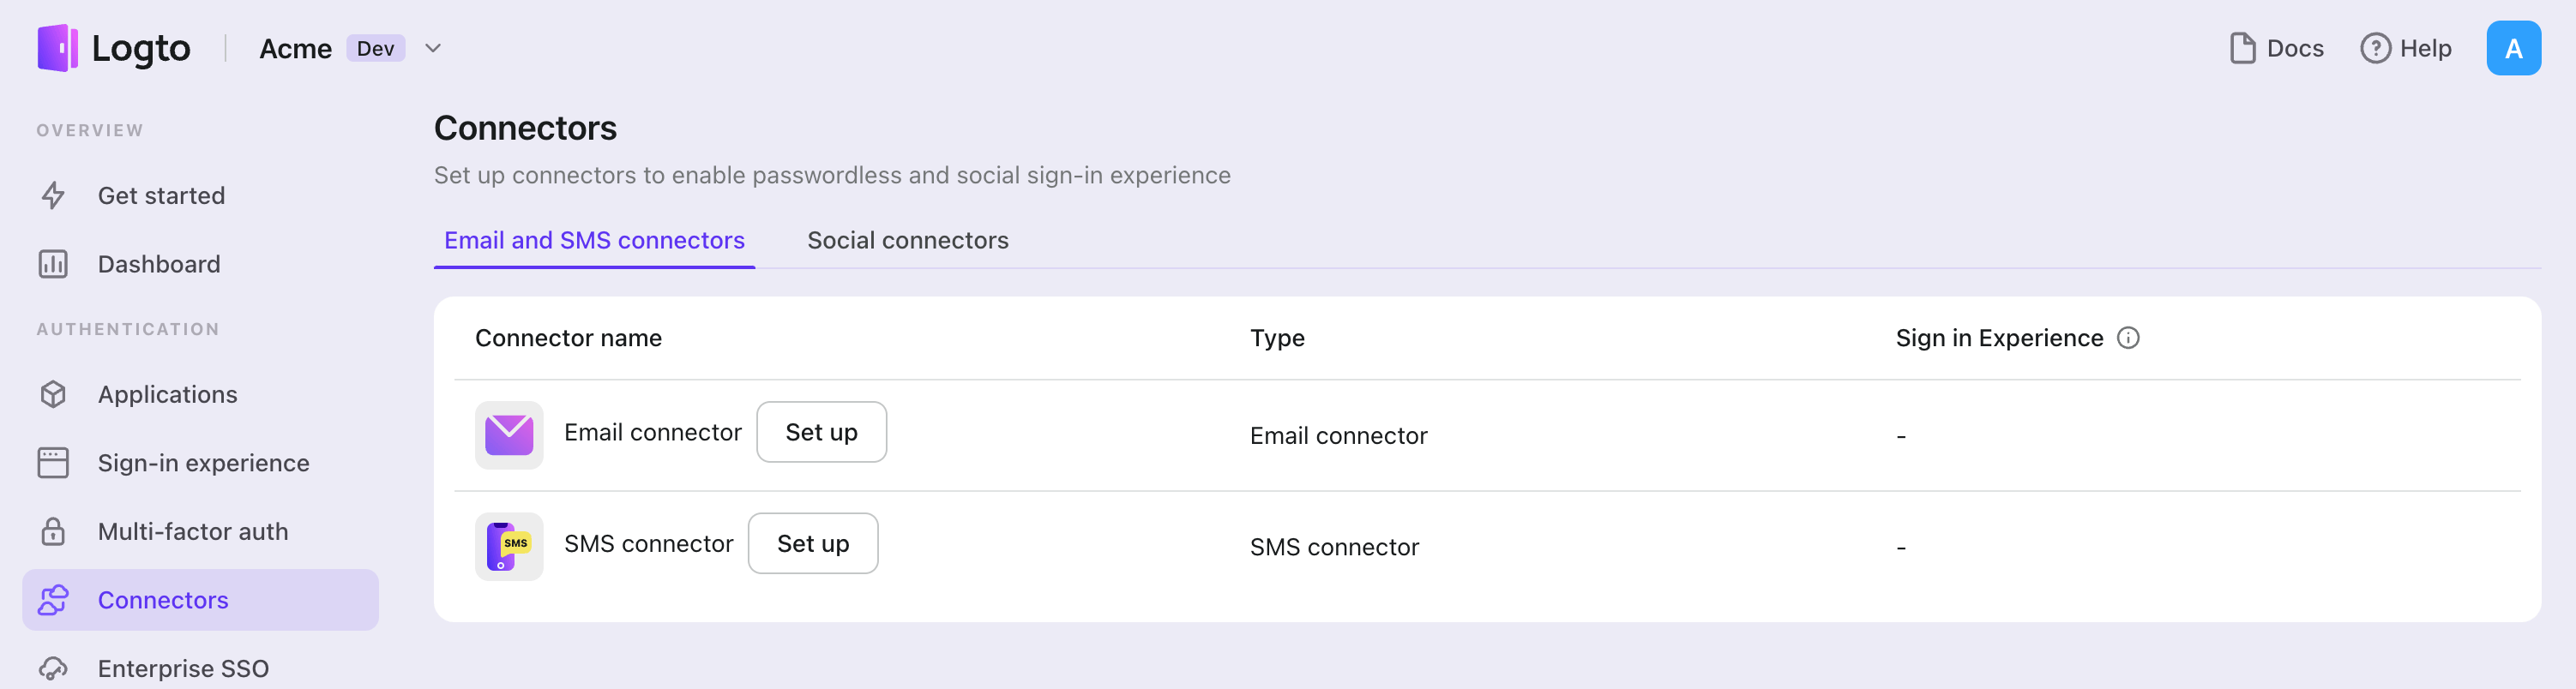
- 导航到 Console > Connector > Email and SMS connectors。
- 要添加新的 Email 连接器,点击“设置”按钮并选择“AWS SES”。
- 查看你选择的提供商的 README 文档。
- 在“参数配置”部分完成配置字段。
- 使用 JSON 编辑器自定义 Email 模板。
- 通过向你的 Email address 发送验证码来测试你的配置。
如果你正在按照就地连接器指南进行操作,可以跳过下一部分。
设置 AWS SES email connector
在 AWS 服务控制台中配置邮件服务
注册 AWS 账户
前往 AWS 并注册一个账户。
创建身份
- 进入
Amazon Simple Email Service控制台 - 创建一个身份,选择以下选项之一
- 创建一个域
- 创建一个电子邮件地址
连接器的配置
- 点击 Amazon 控制台右上角的用户名进入
Security Credentials。如果你没有,创建一个AccessKey并妥善保存。 - 完成
Amazon Simple Email Service连接器的设置:- 使用步骤 1 中获得的
AccessKey ID和AccessKey Secret分别填写accessKeyId和accessKeySecret。 region:填写你用于发送邮件的身份所在的区域。emailAddress:你用于发送邮件的电子邮件地址,格式为Logto\<noreply@logto.io>或\<noreply@logto.io>
- 使用步骤 1 中获得的
以下参数是可选的;参数说明可以在 AWS SES API 文档 中找到。
feedbackForwardingEmailAddressfeedbackForwardingEmailAddressIdentityArnconfigurationSetName
测试 Amazon SES 连接器
你可以输入一个电子邮件地址并点击“发送”以查看设置是否在“保存并完成”之前有效。
就是这样。别忘了在 登录体验中启用连接器。
配置类型
| 名称 | 类型 |
|---|---|
| accessKeyId | string |
| accessKeySecret | string |
| region | string |
| emailAddress | string (OPTIONAL) |
| emailAddressIdentityArn | string (OPTIONAL) |
| feedbackForwardingEmailAddress | string (OPTIONAL) |
| feedbackForwardingEmailAddressIdentityArn | string (OPTIONAL) |
| configurationSetName | string (OPTIONAL) |
| templates | Template[] |
| 模板属性 | 类型 | 枚举值 |
|---|---|---|
| subject | string | N/A |
| content | string | N/A |
| usageType | enum string | 'Register' | 'SignIn' | 'ForgotPassword' | 'Generic' |
保存你的配置
仔细检查你是否在 Logto 连接器配置区域填写了必要的值。点击“保存并完成”(或“保存更改”),AWS SES 连接器现在应该可用了。
在登录体验中启用 AWS SES 连接器
一旦你成功创建了一个 连接器,你就可以启用基于手机号的无密码登录和注册。
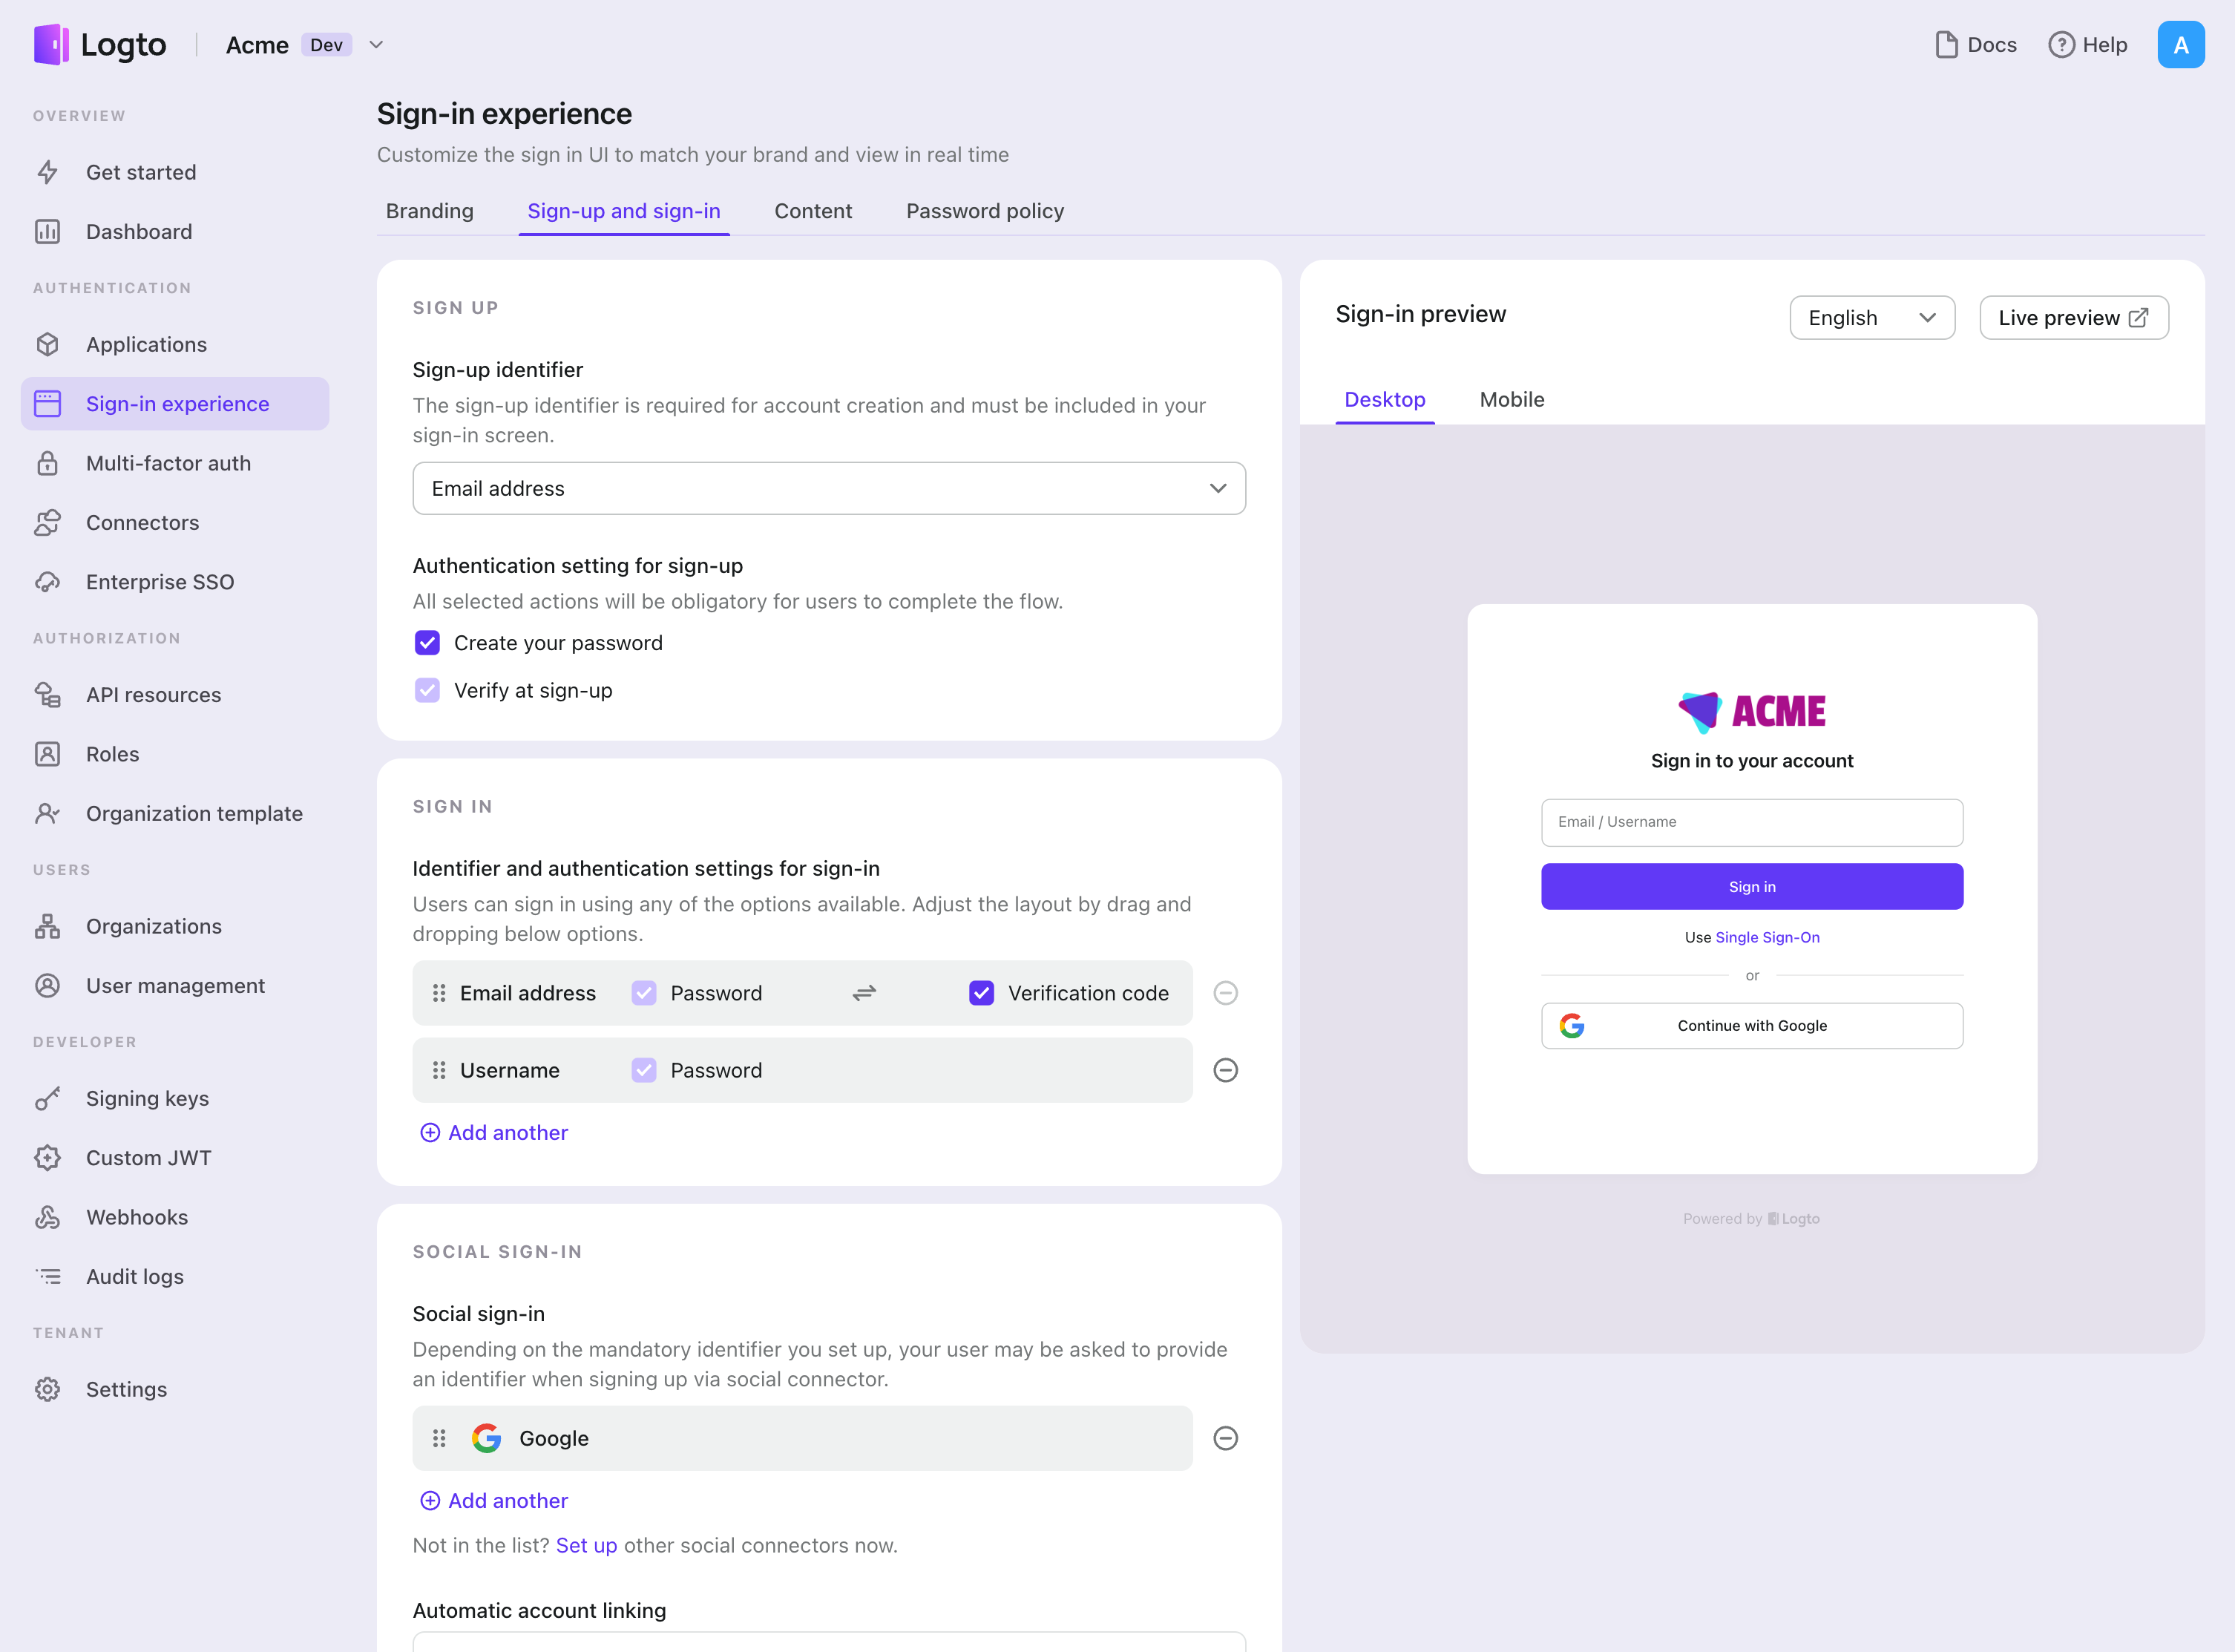
- 导航到 Console > 登录体验 > 注册和登录。
- 设置注册方法(可选):
- 选择“Email address”或“电子邮件或手机号”作为注册标识符。
- “注册时验证”被强制启用。你还可以在注册时启用“创建密码”。
- 设置登录方法:
- 选择 Email address 作为登录标识符之一。你可以提供多个可用的标识符(电子邮件、手机号和用户名)。
- 选择“验证码”和 / 或“密码”作为认证 (Authentication) 因素。
- 点击“保存更改”并在“实时预览”中测试。
除了通过 一次性密码进行注册和登录外,你还可以启用密码恢复和基于 的安全验证,以及将 Email address 关联到个人资料。有关更多详细信息,请参阅 终端用户流程。
测试和验证
返回到你的 PHP 应用。你现在应该可以使用 AWS SES 登录了。享受吧!
进一步阅读
终端用户流程:Logto 提供开箱即用的认证 (Authentication) 流程,包括多因素认证 (MFA) 和企业单点登录 (SSO),以及强大的 API,用于灵活实现账户设置、安全验证和多租户体验。
授权 (Authorization):授权 (Authorization) 定义了用户在被认证 (Authentication) 后可以执行的操作或访问的资源。探索如何保护你的 API 以用于原生和单页应用程序,并实现基于角色的访问控制 (RBAC)。
组织 (Organizations):在多租户 SaaS 和 B2B 应用中特别有效,组织功能支持租户创建、成员管理、组织级 RBAC 和即时供应。
客户 IAM 系列:我们关于客户(或消费者)身份和访问管理的系列博客文章,从 101 到高级主题及更深入的内容。